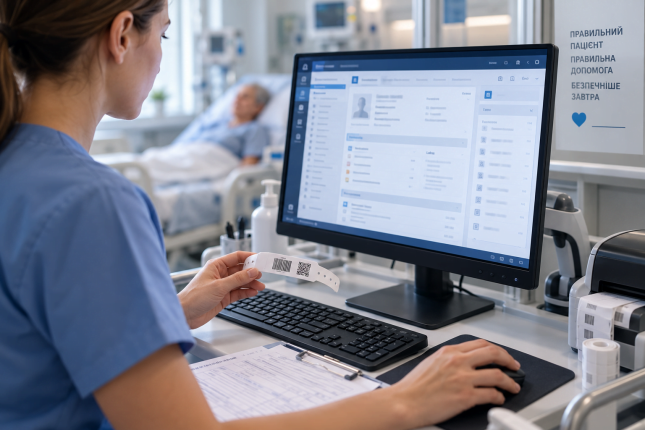
В одному з американських госпіталів за рік зафіксували понад 5000 випадків, коли електронне призначення потрапляло не тому пацієнту. За опитуванням, 86% медсестер, лікарів і ІТ-фахівців особисто стикались із помилкою, спричиненою неправильною ідентифікацією пацієнта в цифровій системі. Це не про технічну несправність — це про людину, яка натиснула не на той запис у списку. Цифрові інструменти обіцяли зробити роботу медсестри точнішою й безпечнішою. Натомість вони створили новий тип помилки — той, якого просто не існувало на паперовому бланку.
Нова професійна роль, а не просто новий інструмент
“Цифрова медсестра” — не про вміння клацати мишкою швидше за колег. Це нова професійна роль, що виникла на перетині клінічної компетентності й цифрової грамотності. Раніше медсестра відповідала за виконання призначення й запис у паперовій карті. Сьогодні до цього додається відповідальність за коректність введених даних, за те, кому саме адресована ця інформація в системі, і за те, чи не переплуталися в потоці цифрових повідомлень два схожих імені.
Цифрові компетентності стали повноцінною складовою професійної компетентності — не додатковою навичкою “для тих, хто хоче”, а базовою вимогою, яка визначає безпеку пацієнта так само, як уміння правильно виконати ін’єкцію.
Від паперового запису до електронного сліду
Трансформація ролі медичної сестри в умовах цифровізації охорони здоров’я змінила саму природу документування. Роль медсестри у створенні, внесенні, перевірці й використанні електронних медичних даних вимагає не лише технічної навички введення інформації, а й критичного мислення: чи узгоджується цей запис з попередніми даними, чи не суперечить він призначенню лікаря, чи повний він настільки, щоб наступний фахівець зрозумів картину без додаткових уточнень.
Електронна сестринська документація — не паралельна, менш важлива версія паперового запису, а повноцінна частина безперервності й безпеки медичної допомоги. Саме через цю документацію наступна зміна, лікар-консультант чи фахівець іншого профілю дізнається, що відбувалося з пацієнтом у той час, коли їх не було поруч. Прогалина чи неточність у цьому записі — це прогалина в самій допомозі, не лише в паперовому сліді.
Найнебезпечніша помилка — переплутаний пацієнт
Ідентифікація пацієнта під час роботи з цифровими системами заслуговує окремої, підвищеної уваги, і не випадково: дослідження показують, що точність зіставлення пацієнта з правильним медичним записом у межах одного закладу може становити лише близько 80%, а при обміні даними між різними закладами падає й до 50%. Це означає, що навіть у розвинених системах охорони здоров’я кожен п’ятий-десятий запис потенційно ризикує “прив’язатися” не до того пацієнта.
Профілактика помилкового внесення даних вимагає системного підходу: перевірка щонайменше двох ідентифікаторів пацієнта (не лише прізвища, яке може повторюватись), уважність при роботі з кількома відкритими картками одночасно, звичка не покладатися на “автозаповнення” системи без власної перевірки. Дослідження патернів таких помилок показують, що майже чверть випадків неправильної ідентифікації все ж таки доходить до самого пацієнта — тобто помилку не встигають перехопити на попередніх етапах.
Що робить дані якісними
Якість цифрових даних вимірюється не одним параметром, а їхньою сукупністю: точність (дані відповідають реальності), повнота (нічого суттєвого не пропущено), актуальність (інформація не застаріла), своєчасність (внесена вчасно, а не заднім числом) і достовірність (джерело даних надійне). Дослідження свідчать, що до 60% електронних медичних записів можуть містити ту чи іншу неточність — часто пов’язану саме з медикаментами, історією хвороби чи результатами обстежень. Кожен з цих параметрів окремо здається дрібницею, але саме їхня сукупна відсутність перетворює електронну систему з інструмента безпеки на джерело нового ризику.
Хто відповідає за натиснуту кнопку
Професійна відповідальність медичної сестри за електронні записи й виконані цифрові дії — принципово інша річ порівняно з паперовою епохою. Кожен запис у цифровій системі має часову мітку й автора, а це означає, що анонімно “виправити” чи “не помітити” помилку вже не вийде так, як це іноді траплялося з паперовою документацією. Це подвійна ситуація: з одного боку, цифровий слід захищає медсестру, яка діяла правильно і вчасно; з іншого — робить особисто видимою кожну допущену помилку.
Комунікація, яка не завжди доходить до адресата
Цифрова комунікація між медичною сестрою, лікарем, пацієнтом та іншими членами мультидисциплінарної команди має свою специфіку ризиків: повідомлення, надіслане не тому одержувачу, інформація, яку прочитали із запізненням, дані, продубльовані в кількох системах з розбіжностями. Ефективна цифрова взаємодія вимагає не лише технічної грамотності, а й розуміння, коли усного повідомлення чи телефонного дзвінка недостатньо, а письмова фіксація критично необхідна.
Ризики цифрового середовища як окрема категорія загроз
Основні ризики цифрового середовища — помилкові записи, неправильний пацієнт, несанкціонований доступ до даних, необережна передача конфіденційної інформації — формують окрему категорію професійних загроз, з якою попередні покоління медсестер просто не стикались. Несанкціонований доступ особливо підступний: часто це не зловмисна дія, а звичайна неуважність — незаблокований екран, спільний пароль “для зручності”, перегляд карти пацієнта без реальної професійної потреби.
Безпека даних як частина загальної культури безпеки
Цифрова безпека пацієнта логічно вбудовується в загальну культуру безпеки медичної допомоги — вона не існує окремо від профілактики падінь, помилок медикаментозної терапії чи інфекційного контролю. Це той самий принцип: системний підхід, а не покладання на пильність окремої людини в конкретний момент.
Модель сучасної цифрової медсестри
Підсумкова модель поєднує п’ять компонентів одночасно: клінічну компетентність (без неї цифрові навички безглузді), цифрову грамотність (уміння впевнено працювати з системами), професійну відповідальність (усвідомлення наслідків кожної цифрової дії), критичне мислення (здатність засумніватися в даних, які виглядають підозріло) і безпечну роботу з даними як щоденну звичку, а не разову інструкцію. Жоден з цих компонентів окремо не робить медсестру “цифровою” — лише їхня сукупність.
Висновок
Цифровізація охорони здоров’я не замінила клінічну роль медичної сестри — вона додала до неї новий шар відповідальності, ризиків і навичок, без яких сучасна безпечна практика вже неможлива. Уміння правильно ідентифікувати пацієнта в системі, вести якісну електронну документацію та розпізнавати цифрові ризики до того, як вони зашкодять пацієнту, — це вже не опціональна компетентність, а базова вимога професії.
Відпрацювати практичні навички роботи з електронними медичними даними, ідентифікації пацієнта та розпізнавання типових цифрових помилок можна на майстер-класі «Цифрові компетентності медичної сестри: робота з електронними медичними даними, дистанційними технологіями та цифрова безпека пацієнта». Реєструйтеся вже зараз.
Категорії
Позначки
Інфекціійний контроль
Акушерство та гінекологія
Акушерство і гінекологія
ВІЛ
Гастроентерологія
Ендокринологія
ЕхоКГ
Кардіологія
ЛОР
Лабораторна діагностика
Медицина
Медичне право
Медсестринство
Неврологія
Невідкладна допомга
Невідкладна допомога
Нейросонографія
Онкологія
Ортопедія і травматологія
Педіатрія
Психологія
Рентгенологія
Серцева недостатність
УЗД
Фоніатрія
гастроентерологія
гематологія
генетика
геріатрія
гінекологія
дерматологія
лабораторна діагностика
медсестринство
неврологія
неонатологія
офтальмологія
педіатрія
психологія
психотерапія
психіатрія
пульмонологія
реабілітація
ревматологія
терапія
інфекційні хвороби
Вас також може зацікавити
Компресор холодильника зламався вночі. Якщо в закладі немає резервного компресора — а це пряма вимога до обладнання банку крові —...
-
-
17.09.2026
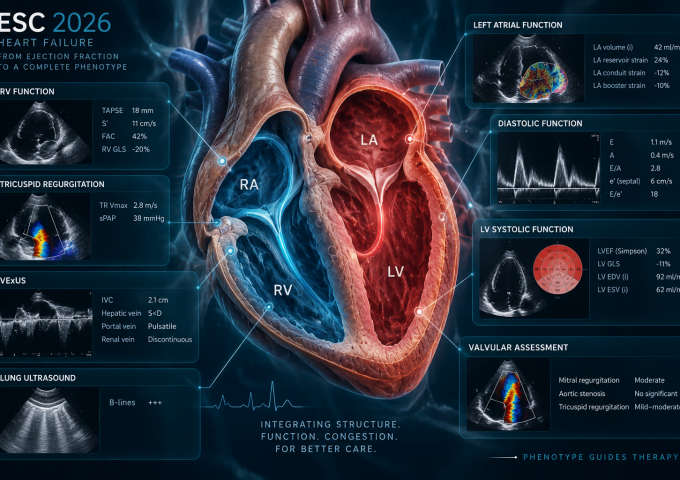
28 серпня 2026 року ESC оприлюднив нові настанови з серцевої недостатності — і однією з найпомітніших змін стало видалення категорії...
-
-
15.09.2026
Скринінг на алоантитіла негативний. Лікар видихає — резус-конфлікту немає. Але негативний скринінг не завжди означає безпеку. Антитіла до рідкісних антигенів...
-
-
14.09.2026